ほぼ毎日のように耳にする企業、公共団体の個人情報流出。なぜこうも流出が止まないのか。そして、なぜ会社はこうも大量の個人情報を保有しているのでしょうか。
消費者が納得の上で情報を渡しているならいざ知らず、何年も前に一度だけ、半ば強制的に個人情報を入力した人も多いことでしょう。
なぜならたとえ一度きりの利用であっても、それを入力しなければ物が買えなかったり目的のサービスを受けられなかったりしたからでした。
企業はせっせと個人情報を収集はしますが、今回の流出事故で個人情報の使い方も保管方法にも疑問が呈されています。活用もせずに何年も顧客情報を握り続け、挙げ句の果てにその情報を丸ごと盗まれています。
「悪用された事例は見つかっていない」、「流出した情報の不正利用は確認されていない」・・・。
これらの言葉は気安めにすぎないことは、先日のコラム(2026年10月07日)で紹介した通りです。
[1171]個人情報の流出、なぜ増えている?
(当コラム 2026年10月07日)
https://www.asuka-g.co.jp/column/2610/013127.html
一方、流出を引き起こす不正なアクセスや侵入者については、AIエージェントの存在が疑われています。
ただ、この件については私たちいち個人ではどうすることもできない問題です。
今回のコラムでは、悪用目的を隠して 接近してくる手口についてご紹介します。
「ボイスフィッシング」の被害金3000万円を洗浄か、
ベトナム人グループの女を逮捕
ボイスフィッシングは、金融機関を装った自動音声の「オートコール」などに応答した企業の担当者と通話し、音声(ボイス)で偽サイトに誘導して口座情報を盗む手口だ。
(読売新聞オンライン 2026年10月13日)
※イメージ
この「ボイスフィッシング」で「昨年は日本国内で約44億8000万円の不正送金被害」(同上記事より引用)が発生したそうです。
従来の「フィッシング詐欺」は、通販会社、銀行、カード会社を騙る「ニセメールやSNS」を送り付け、そこにあるリンクから誘導したニセサイトで、個人情報やクレジットカード情報を盗み取る手口でした。
また、このニセメールは不特定多数の人に同じ内容で送り付けるスパムメールにあたります。
これへの対策は、スパムメールを自動削除する設定をしておくことや、不審なメールは開かない、リンク先をクリックしないなどで防止できていました。
この方法は 今回の「ボイスフィッシング」では電話を使った自動音声メッセージが入口となっています。
銀行やクレジット会社からの自動音声メッセージは、企業からの正規の案内との思い込みがちです。しかし、詐欺犯はこの音声を生成して電話をかけてくるようになりました。
この音声ナビに従っていくと、対人対応に変わりますが、そこから先は詐欺犯が用意した一味の筋書き通りのシナリオが展開します。
ニセのサイトに誘導したり、その場で個人が登録しているサイトのパスワードやクレジットカード情報を聞き出したり入力させて、資産を盗むことがわかっています。
直接の通話の危険性はこれに留まらず、ビデオ通話に切り替えてニセの警官を登場させて、ありもしない犯罪をでっちあげてお金を振り込ませるケースも増えています。
監視カメラ・鉄格子があるカンボジアのビルに連れて行かれ、
「量より質だ」とマニュアル暗記...<かけ子>の男が語った特殊詐欺の実態は
新人は通信会社のカスタマーセンター職員を装う「1線」と呼ばれるグループで、1日数十人に電話した。相手に反応があれば、手慣れたメンバーが警察官役を担う「2線」、検察官役で金銭を要求する「3線」へ...。
(読売新聞オンライン 2026年8月29日)
※イメージ
最近のニュースで話題になりましたが、東南アジアの犯罪拠点ではこうした犯罪に利用された日本の警察官の制服や手帳、IT装置がいくつも見つかっています。
カンボジア 特殊詐欺の拠点に4700部屋
日本警察官のニセ制服・手帳を押収の施設も
公開された別の施設の押収品には、偽物とみられる日本の警察官の制服や手帳などもあり、日本人を狙った詐欺も...。
(テレ朝NEWS 2026年9月23日)
今のIT時代において、声で人を判断することは大変危険です。ボイスチェンジャーを使えば、男性のだみ声も女性の声でオペレーター役に変身できます。時には誠実そうな銀行員や警察官の声にも変わります。
警察庁では「サイバー警察局便り」で、ボイスフィッシング詐欺の危険性を訴えています。
巧妙化する「ボイスフィッシング」被害に注意
新たな手口では、犯人が銀行担当者を騙り、企業のネットバンキングのID・パスワードを窃取するとともに、犯人が企業の端末を遠隔で操作できるソフトをインストールさせてきます。
(日本サイバー犯罪対策センター 2026年6月4日)
https://www.jc3.or.jp/threats/examples/article-689.html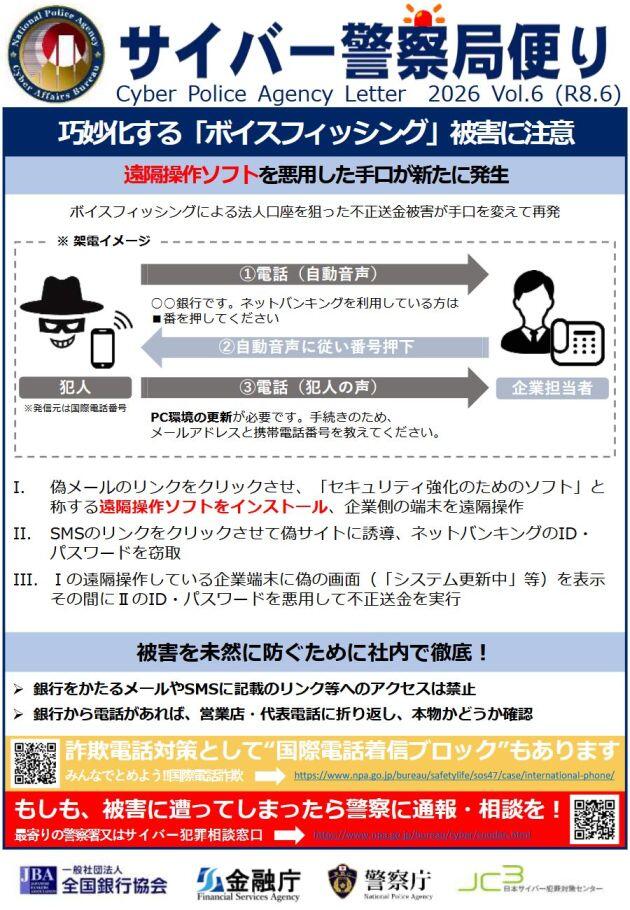
※ボイスフィッシング詐欺手口の図解(警察庁の発表資料)
犯罪者との対話になると、どのような犯行手口も考えられます。上記サイトにある「新たな手口(詳細)」を読んで、巧妙な誘いに乗らないよう注意が必要です。
また、自分は大丈夫と過信せず、その場で安易に従うことなくいちど電話を切り、家族や警察などに相談する心構えが大切です。(水田享介)
----
《リンク先に拡大図表あり》
サイバー警察局便りR8Vol.6「巧妙化するボイスフィッシング被害に注意」(R8.6.4)
https://www.npa.go.jp/bureau/cyber/pdf/R8_Vol.6cpal.pdf